上周帮朋友看一个电商后台,他愁得不行:用户在购物车点了”结算”,页面转圈圈转了十几秒,最后弹出一个”网络错误,请重试”。前端说后端接口慢,后端说前端请求发错了。俩人掰扯一下午,最后发现是前端用 GET 请求去传了一份购物车的 JSON 数据——数据太大,直接被网关拦腰斩断了。
这种事儿我见太多了。AJAX 说白了就是”网页局部刷新”,听起来简单,可一旦涉及 GET、POST、PUT、DELETE 怎么选,跨域怎么处理,超时怎么设,十个项目里有八个会在这些细节上翻车。
今天这篇文章,不谈玄乎的理论,就把这几个最容易踩的坑一次讲透,让你下次写请求的时候心里有数。
坑一:请求方法不是随便选的,背后是”规矩”
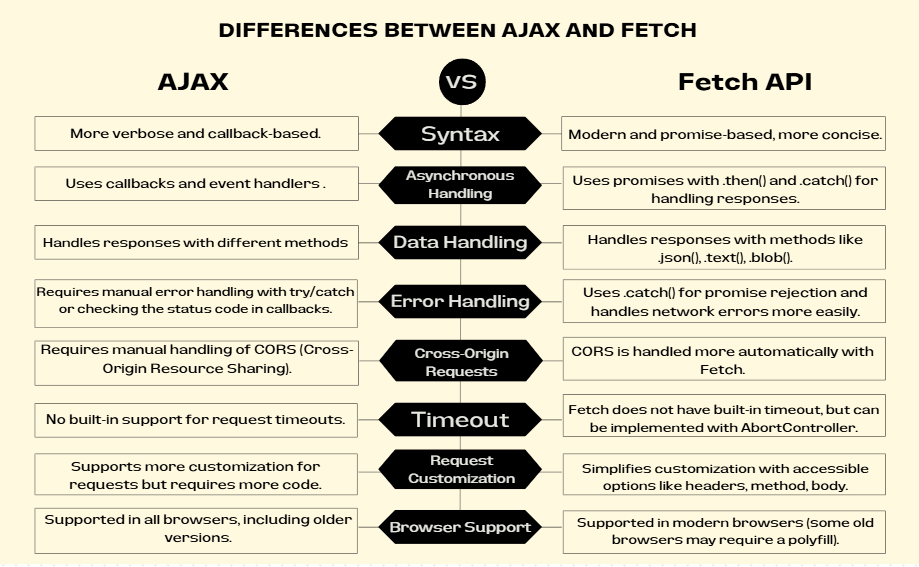
很多人写 AJAX 代码,习惯 $.ajax 一把梭,方法那一栏随手写个 POST,反正”能跑就行”。
但请求方法背后是有语义的。这跟你去餐厅吃饭一个道理:GET 是”看菜单”,POST 是”下单”,PUT 是”改菜”,DELETE 是”退菜”。你要是跟服务员说”退菜”(DELETE),结果他真把整桌菜撤了——那说明你没搞清方法的本意。
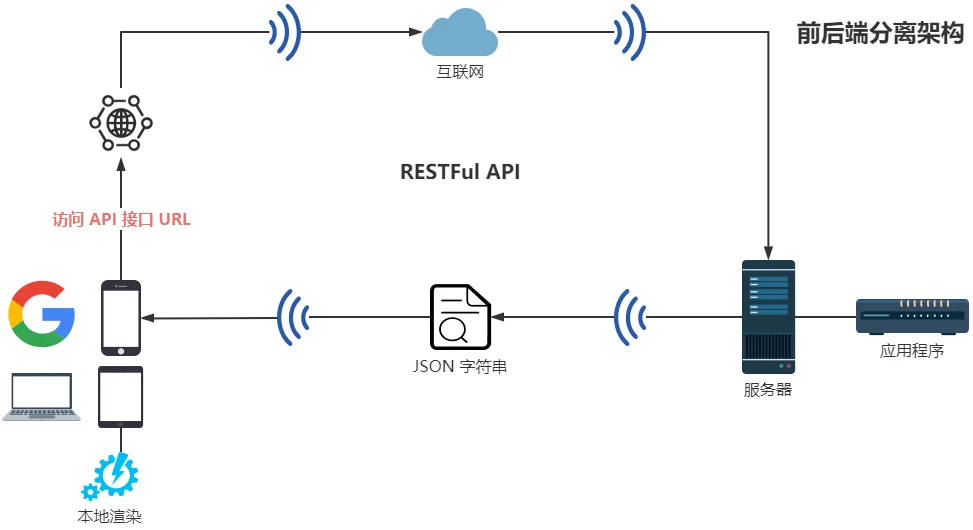
现在业界的通行做法是 RESTful 风格:用 GET 拿数据、POST 新增、PUT 整体更新、PATCH 局部更新、DELETE 删除。这么干的好处是,任何人看你的接口,光凭方法名就能猜到七八成的意图,不用每次都翻文档。
拿”修改用户昵称”这个场景说:
// PUT:整个资源覆盖更新,昵称、头像、性别全部重传
fetch('/api/user/123', {
  method: 'PUT',
  body: JSON.stringify({ name: '张三', avatar: 'a.png', age: 30 })
});

// PATCH:只改昵称,其余字段不动
fetch('/api/user/123', {
  method: 'PATCH',
  body: JSON.stringify({ name: '张三' })
});
实际项目里,PATCH 更省流量,也避免了”不小心把别人没传但你想保留的字段覆盖掉”这种低级事故。我之前在一个老项目里就踩过:全量 PUT 更新表单,前端漏传了”创建时间”字段,后端就把创建时间刷成了当前时间,一批历史订单的台账全乱了。
还有一个冷知识:GET 请求的参数是拼在 URL 后面的,URL 太长很多服务器和浏览器会截断(一般建议控制在 2KB 以内)。所以往后台送表单、传 JSON,老老实实用 POST,别学我开头那位朋友。
坑二:跨域,AJAX 的第一大”拦路虎”
写个本地 demo 啥都好好的,一部署到线上,控制台刷出一片红:CORS error。前端和后端立马开始互相甩锅——这是 AJAX 开发里最高频的争吵。
其实跨域这事儿,本质是浏览器出于安全考虑的自我约束。你的页面在 A 域名下,想拿 B 域名接口的数据,浏览器就会跳出来问一句:”你俩认识吗?B 你同意让 A 拿吗?”如果 B 的响应头里没有 Access-Control-Allow-Origin 这个”放行条”,浏览器就把响应扣下了。
常见解法就三种,按推荐程度排:
- 后端加 CORS 头(最优):一条响应头的事,一劳永逸。主流框架都有现成中间件,Spring Boot、Express、Nginx 都有配置示例,搜”CORS 配置”一堆教程。
- 开发环境用代理(仅限本地):webpack devServer 的 proxy、Vite 的 server.proxy,把
/api请求转发到后端,绕开浏览器的跨域检查。这是本地开发的标准姿势,但生产环境不适用。 - JSONP(老古董):早年 IE 时代的绕路方案,只支持 GET,有安全风险,新项目别再用了。看到老代码里有 JSONP,顺手重构掉吧。
// Vite 开发环境代理示例,5 行配置解决本地跨域
// vite.config.js
export default defineConfig({
  server: {
    proxy: {
      '/api': {
        target: 'http://localhost:8080',
        changeOrigin: true
      }
    }
  }
});
记住一句话:跨域是浏览器的事,跟请求方法、跟后端逻辑本身无关。甩锅前先打开 Network 面板看看,到底是请求没发出去,还是发出去响应被浏览器扣了。
坑三:超时和取消,新手最欠的两节课
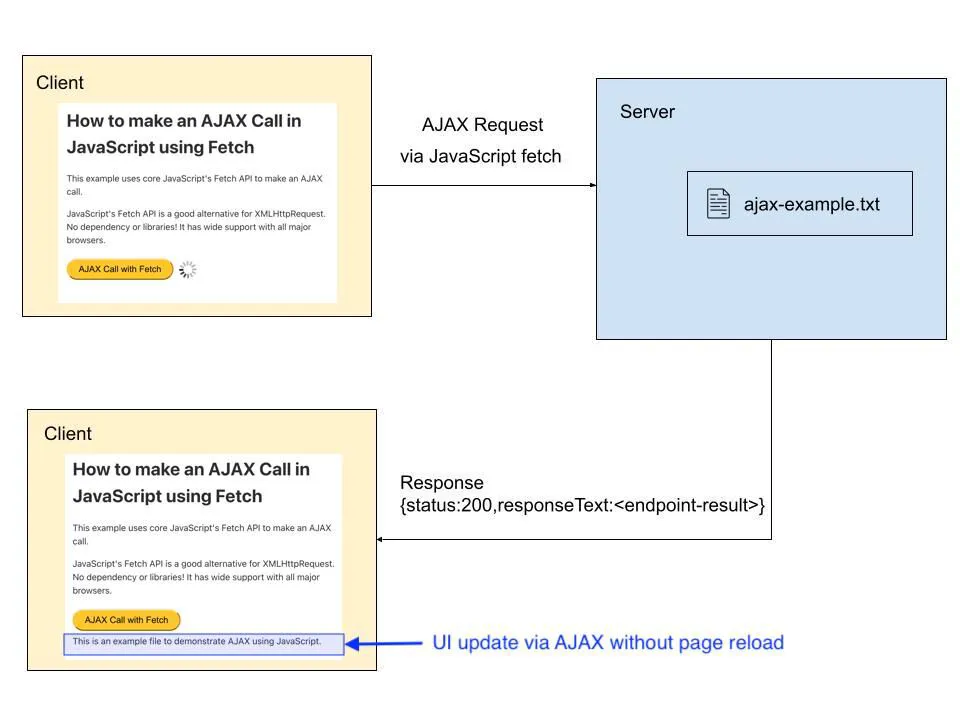
电商首页那个案例,前端代码里根本没写超时处理。接口卡住,fetch 就一直等,等一分钟、等十分钟,用户盯着转圈圈干着急。
原生 fetch 到现在都没有内置的超时参数——这事儿被吐槽很多年了。想限制请求时长,得自己配合 AbortController 用:
const controller = new AbortController();
const timer = setTimeout(() => controller.abort(), 5000); // 5 秒超时

try {
  const res = await fetch('/api/order/list', { signal: controller.signal });
  clearTimeout(timer);
  const data = await res.json();
} catch (err) {
  if (err.name === 'AbortError') {
    console.log('请求超时了,给用户一个友好提示吧');
  }
}
顺手说一句,AbortController 还能干一件实用的事:取消请求。用户在搜索框打字,每打一个字符就发一次请求,前面没返回的请求全是浪费。用防抖(debounce)+ 主动取消,既省服务器资源,也避免”旧结果覆盖了新结果”的诡异 bug。
let controller = null;

async function search(keyword) {
  controller?.abort(); // 上一次的请求直接作废
  controller = new AbortController();
  const res = await fetch(`/api/search?q=${keyword}`, { signal: controller.signal });
  return res.json();
}
如果你用的还是 XMLHttpRequest 老接口,那就是 xhr.abort(),一个道理。无论用什么,超时和取消这两行代码,不写给自己的项目埋雷,写了几行就能让用户少骂两句。
坑四:报错别只会 console.log,先学会看 Network
“接口报错了”是 AJAX 开发里听到最多的一句话。但报错和报错之间,差别大了去了。收到 404、500、还是请求压根没发出去,三者的排查方向完全不同。
我给你一套排查口诀,按顺序来,两分钟定位问题:
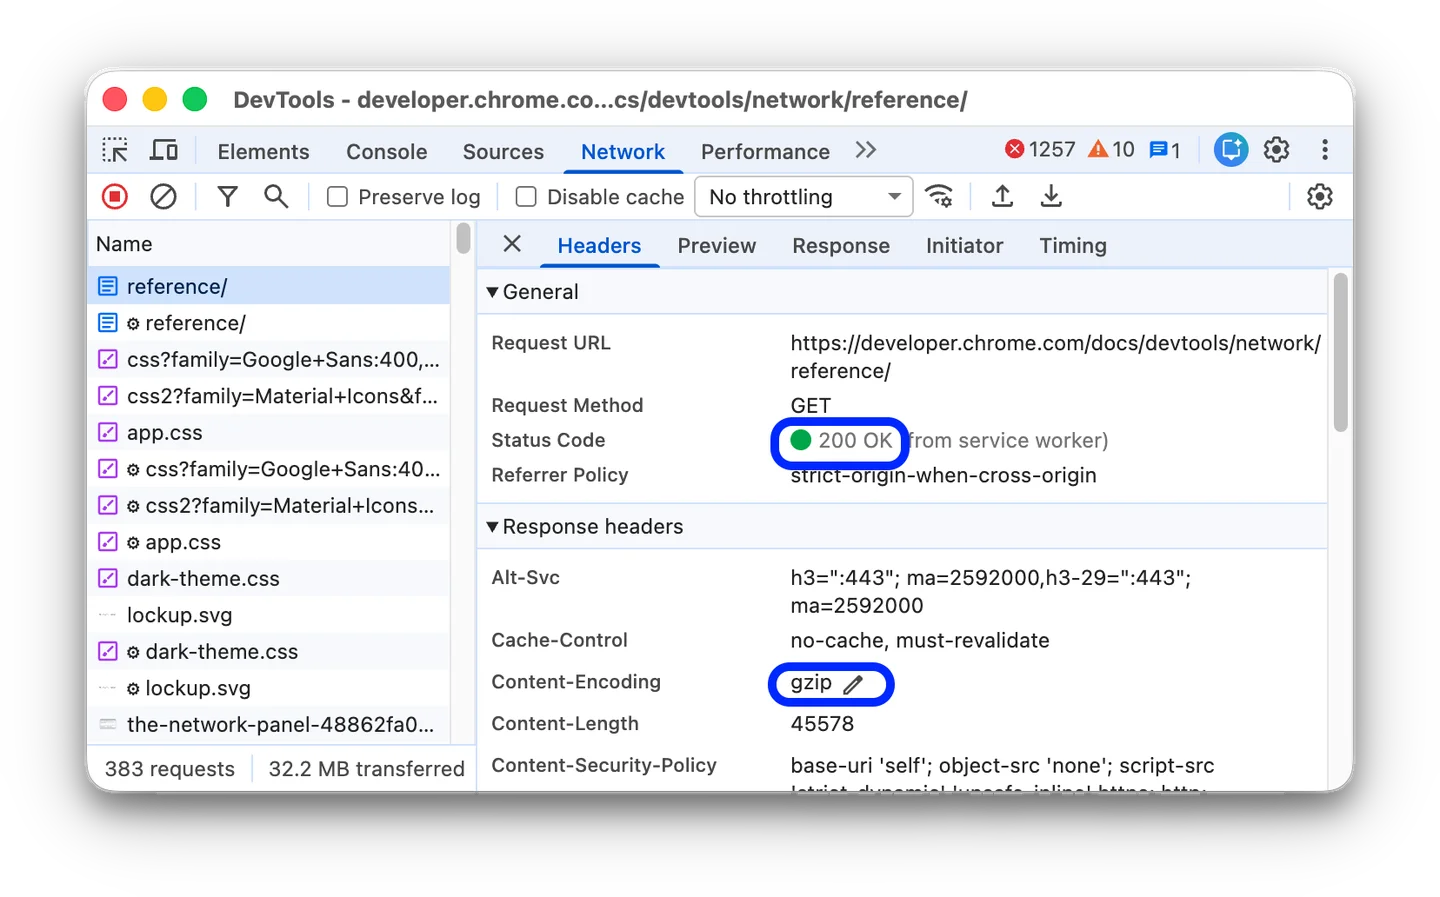
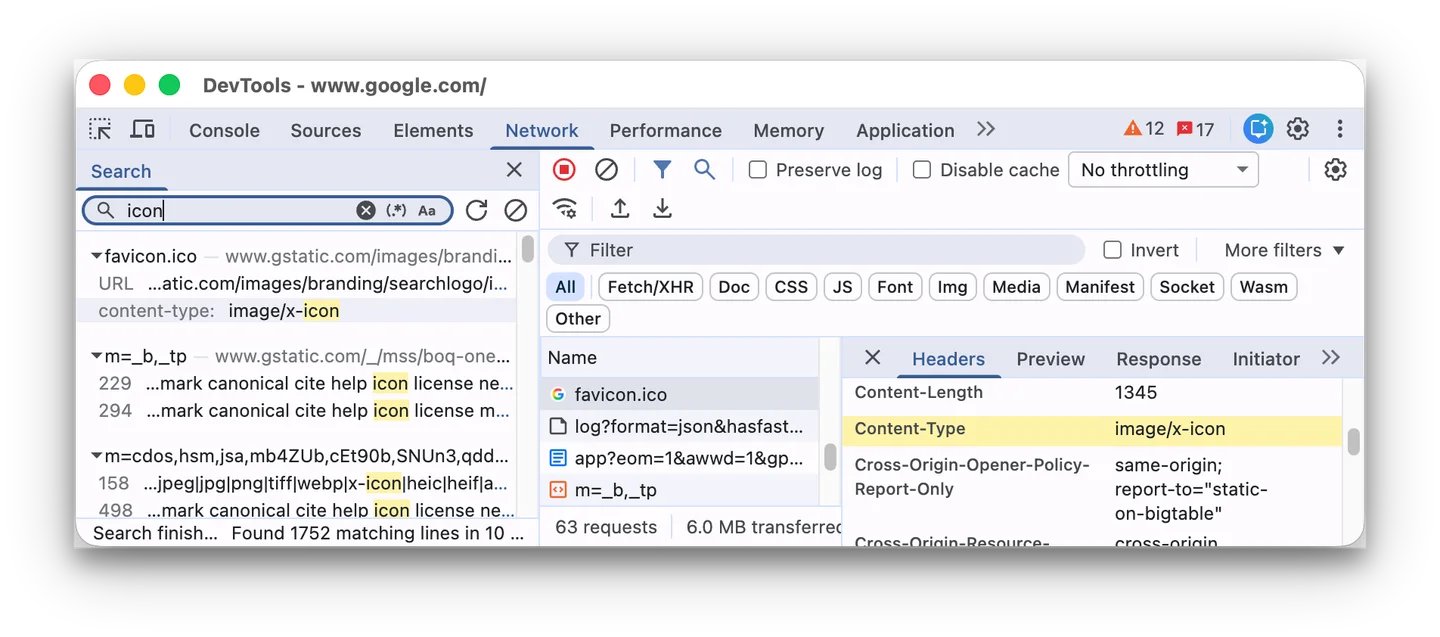
第一步,打开 F12 的 Network 面板,过滤 XHR/Fetch。 先看请求在不在列表里。不在?那是前端代码没执行到,去查调用逻辑。在?点进去看响应。
第二步,看状态码。 404 多半是 URL 写错或者后端路由没注册;403 可能是没登录或没权限;500 是后端自己炸了,拿着参数去怼后端;状态码是 (failed) 且没有响应体,那是被浏览器拦截了——跨域、被插件拦截、HTTPS 页面请求 HTTP 接口(混合内容),挨个查。
第三步,看请求体。 前端说传了参数、后端说没收到?点开 Request Payload,亲眼确认。常见的低级错误:body 传了对象忘了 JSON.stringify,或者少了 Content-Type: application/json 头,后端解析出来的就是个空。
fetch('/api/user', {
  method: 'POST',
  headers: { 'Content-Type': 'application/json' },
  body: JSON.stringify({ name: '张三' }) // 忘了 stringify 是大坑
});
这套流程走下来,你会发现八成的问题根本不用”看后端日志”,浏览器里全都有答案。
写在最后
AJAX 这东西,入门只要十分钟,写稳却得攒下不少教训。方法用对、跨域放行、超时取消、报错会查——这十六个字,cover 了新手 90% 的坑。
技术栈年年在变,从 XMLHttpRequest 到 fetch,再到各种封装库,可底层的”规矩”从来没变:该用什么方法就用什么方法,该给的提示别偷懒,该查的面板别省那两下鼠标。
把这几个坑填平,你的接口就能从”能跑”变成”敢用”。你在 AJAX 上踩过最离谱的坑是什么?评论区聊聊,让大家避避雷。