
先说结论:在隐私工具这个圈子里,Tails 依然是”即插即用匿名”的代名词,但2026年的开源社区对它的评价已经明显分裂成两派——一派说它依然是记者的救命工具,另一派直接开帖说”匿名已死”,把它和 Whonix、Qubes OS 拉出来轮番吊打。
这两派谁对?我把最近一年的社区讨论、安全公告和版本更新翻了一遍,事情比”神化”或”唱衰”都有意思得多。
一、它凭什么活了13年
Tails 全名 The Amnesic Incognito Live System,翻译过来就是”失忆的隐身活系统”。核心逻辑简单粗暴:装在U盘上,从U盘启动,全程跑在内存里,所有流量强制走 Tor,关机时把内存里的痕迹擦得干干净净。硬盘上什么都不留,拔掉U盘,这台电脑就像你从没来过。

这个设计在2013年是降维打击。斯诺登事件之后,全世界的调查记者、异议人士、线人用的基本都是它。它不是完美的,但它把门槛降到了最低:你不用懂虚拟机、不用懂网络配置,插上U盘就能干活。
社区评价它的时候有一个很典型的句式——”它不是最安全的,但它是’足够安全’里最好用的”。这句话在 Reddit 和 Hacker News 上被复述了无数遍,基本算是社区共识的底色。
二、7.0 是一次大换代,也是社区口碑的分水岭
2025年底 Tails 7.0 正式发布,底层从 Debian 12 跳到 Debian 13(Trixie),桌面换到 GNOME 48,启动速度比原来快了10到15秒。这些是社区普遍点赞的部分。

但有三个改动让社区吵翻了:
1. 最低内存要求从 2GB 涨到 3GB。 官方理由是现代 Tor Browser 和 GNOME 本来就跑不动 2GB。但社区的反对声音很实在:Tails 的大量用户场景是老旧笔记本、临时借用的电脑、资源紧张的环境,”隐私不应该有硬件门槛”这条老信仰被动摇了。
2. aircrack-ng 被移出预装。 官方理由是”与目标用户无关”。做无线安全测试的老用户直接炸锅,认为团队在用”普通用户”的画像裁剪系统,把一批专业用户往外推。
3. 一堆老工具被清退。 Places 菜单没了,Kleopatra 被挪到角落,GNOME Image Viewer 换成 Loupe。LinuxSecurity 那篇 7.0 RC 评测说得很直白:这是一次” transitional moment “——团队在砍赘肉,砍得对不对,社区里两派至今没吵出结果。
三、2026年的连环紧急补丁,是硬伤还是态度?
今年 Tails 的安全新闻密度相当高,值得客观看一眼:
- 4月,7.6.2 紧急发布,修的是 Flatpak 的沙箱逃逸漏洞(CVE-2026-34078),理论上一个先拿下 Tor Browser 的攻击者可以摸到加密持久分区里的文件。
- 6月,7.8.1 紧急发布,跟进内核 CVE-2026-43503——这个洞更吓人,允许应用提权,官方原话是可能被”政府级攻击者”用来完全控制你的 Tails 并去匿名化。
- 11月中旬,7.17.1 发布,版本号一年之内从 7.0 蹿到 7.17,迭代节奏快得不像一个靠捐款养活的团队。
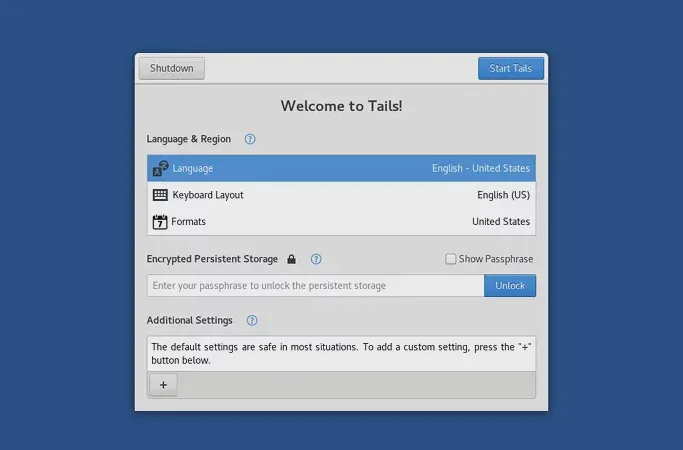
这里有个社区评价的分水岭很有意思:唱衰的人说”看,一年三个紧急补丁,匿名神话破功了”;但更多资深用户的看法恰恰相反——这些漏洞没一个出在 Tails 自己身上,全在上游(内核、Flatpak、Tor),而 Tails 团队的响应速度比绝大多数商业系统还快。一个靠捐款运营的项目能在内核补丁落地两周内推送带警告说明的紧急版本,这在开源社区里是加分的,不是减分。
四、真正让社区分裂的:那场”匿名已死”的大讨论
今年5月,Qubes OS 论坛和 Whonix 社区流传开一个视频总结,标题就很挑衅:《为什么2026年匿名已经不存在了》。作者自称17年从业经验,用10种现实攻击手法测试 Tails、Whonix、Qubes OS 三大系统,打分是:Tails 防住3个,Whonix 防住1个,Qubes OS 防住2个。
这个讨论为什么在社区里掀起这么大波澜?因为它说的几个点确实没法反驳:
- MAC地址伪造:Tails 内置,过了。这是它传统强项。
- 内存取证:Tails 关机自动覆写内存、不用交换分区,过了。Whonix 和 Qubes 都栽在这。
- 但零日漏洞面前,Tails 栽得最惨。FBI 2015年 PlayPen 行动的复盘被重新翻出来:当时所有 Tor Browser 用户全灭,包括 Tails 用户。因为恶意代码直接跑在你本机,Tor 保护的是网络路径,保护不了被攻陷的终端。Whonix 那种”网关虚拟机连真实IP都不知道”的架构在这类攻击面前反而是唯一扛住的。
- 三个系统集体不及格的也有:政府的 Tor 封锁/AI DPI 流量识别、超声波跨设备追踪、TCP/IP 指纹。也就是说,系统做得再硬核,你的手机在口袋里、你的运营商在链路上,匿名链条照样断。
这场讨论后社区的态度变得微妙:没人再敢把 Tails 说成”匿名圣杯”,主流评价收敛成一句话——Tails 防的是大规模监控和日常追踪,防不住一个盯上你的国家级对手。这话其实官方自己一直在说,只是很多人过去不愿听。
五、所以,今天的开源社区到底怎么评价 Tails?
我把争论双方的共识和分歧收拢一下:
共识部分:
- 依然是记者、活动人士、普通用户对抗监控审查的第一选择,”即插即用”没人能打。
- 安全响应速度在开源界属于顶级,上游漏洞的跟进干净利落。
- 全部代码和设计文档公开,可审计性无可挑剔。
分歧部分:
- 硬件门槛提高(3GB 内存)是否背叛了”人人可用”的初衷。
- 砍掉 aircrack-ng 这类工具,是聚焦还是傲慢。
- 面对零日和客户端软件漏洞,”内存里跑一跑”的架构是否已经到了天花板,未来是不是 Whonix 式双虚拟机或者 Qubes 式隔离才是正路。
我自己的看法:Tails 不会死,因为它的定位本来就不是”对抗一切”,而是”让普通人在普通威胁面前不留痕迹”。这个需求只要监控还存在,就一直成立。但如果你以为插个U盘就获得了针对一切的隐身衣——2026年的社区讨论已经把这个幻觉拆得差不多了。
隐私工具没有银弹,只有威胁模型。选 Tails 之前,先想清楚你要防的是谁。这句话,社区已经说了十年,今年说得最响。
参考资料:Tails 官方发布说明、LinuxSecurity 7.0~rc2 评测、9to5Linux 7.8.1 紧急发布报道、Help Net Security 7.6.2 漏洞分析、Qubes OS 论坛”Why Anonymity No Longer Exists in 2026”讨论帖。